GOOGLE CLOUD PRACTICAL GUIDE
谷歌云账户怎么开:从注册、结算到权限治理的合规实操指南
开头直接回答:账户开通的唯一合规路径
先给结论:谷歌云(Google Cloud)账户的开通,本质上只有一条合规路径——准备一个真实、可验证身份的 Google 账号,在 cloud.google.com 完成开户与国家/地区、身份资料的确认,创建结算账号(Cloud Billing Account)和项目(Project),再按最小权限原则配置 IAM 访问控制。控制台自助完成全程通常只需要 15–30 分钟;如果以企业名义开户并需要合同、发票或对公结算,则还要准备营业执照、地址、联系人等企业资质信息,走官方企业流程。
必须放在最前面说透的是:谷歌云账户不能交易、转让或代持。它不是一件可以标价出售的商品,而是“真实身份 + 结算凭证 + 使用责任”三位一体的账户体系。任何声称可以绕过身份核验、直接交付共享成品号的渠道,轻则触发风控导致账户与数据停用,重则因冒用他人资料与支付凭证而面临法律风险。正确的搜索和咨询方向应当是“官方合规开通 + 账户安全治理”,这才是本文要解决的问题。
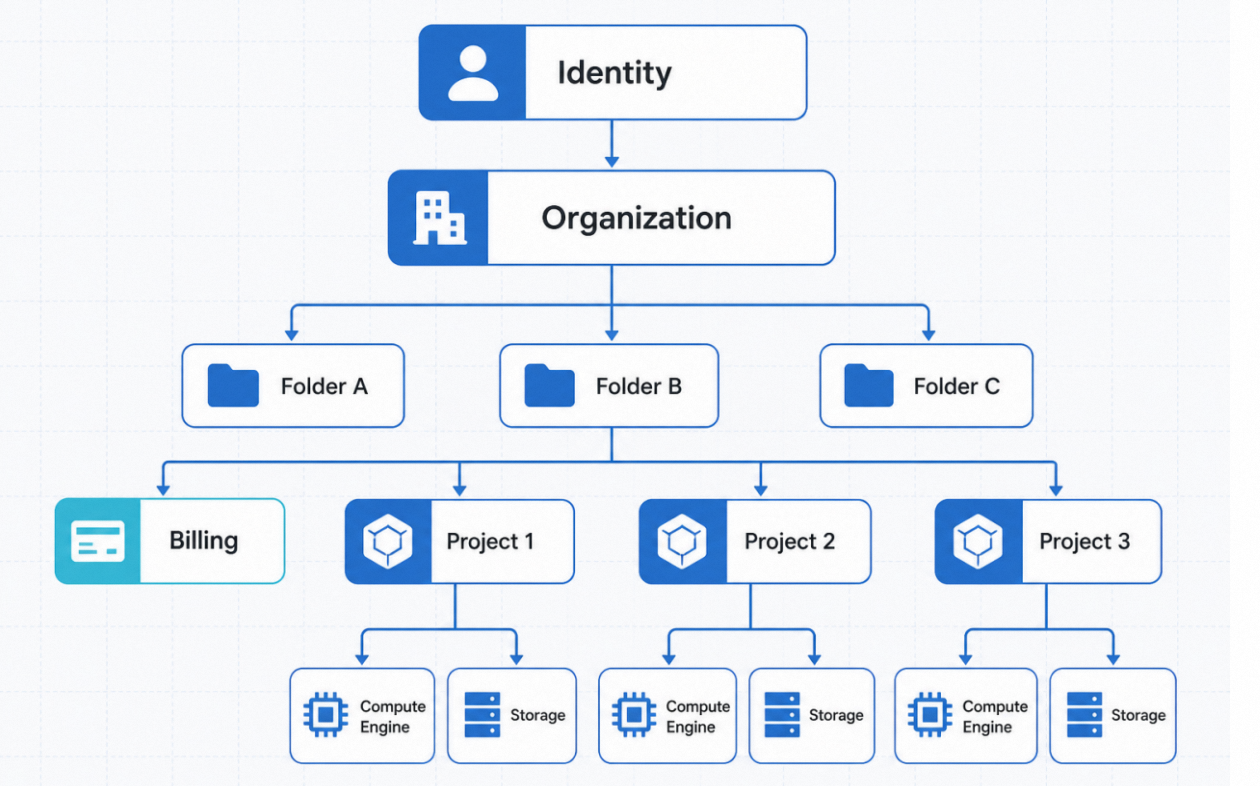
图1:谷歌云账户、组织、结算账号与项目的层级关系
一、先理解账户体系:谷歌云账号不是一个"用户名"
很多新手把"谷歌云账号"想象成类似游戏账号的东西:一组用户名密码,买来就能用。这是最大的误解。谷歌云的账户体系由四个层次组成,搞清楚它们的关系,后面所有操作才不会乱。
层次 | 是什么 | 典型用途 | 关键注意点 |
登录身份 | Google 账号或 Cloud Identity 用户 | 登录控制台、gcloud CLI、调用 API 时的身份 | 建议强制开启两步验证(2-Step Verification) |
组织(Organization) | 企业资源树的顶层节点 | 统一管理文件夹、项目与组织级 IAM 策略 | 需通过 Google Workspace 或 Cloud Identity 管理员关联 |
结算账号(Cloud Billing Account) | 记录用量、计算费用、出账单的主体 | 决定扣款卡/账户、发票与币种 | 一个结算账号可关联多个项目,也可多人共管 |
项目(Project) | 云资源的"容器"与授权边界 | Compute Engine、Cloud Storage 等资源必须归属某个项目 | 项目 ID 全局唯一、创建后不可修改 |
一句话概括四者关系:人(身份)通过结算账号(钱)为项目(资源容器)里的云资源付费。企业做权限治理时,项目就是最小的授权边界;做成本治理时,结算账号和项目标签就是成本归集的维度。官方文档将这套结构称为资源层级(Resource Hierarchy),建议企业客户从第一天就按"组织—文件夹—项目"来搭建。
1.1 为什么账户交易必然翻车
把“交付现成账户”当作省钱捷径,等于把风险买回家,原因有四条:
<!--[if !supportLists]-->· <!--[endif]-->条款层面:Google Cloud 服务条款与附加条款要求账号使用者对账号行为负责,结算与付款资料必须属于真实主体。账号交易本身就违反条款,一旦被发现,官方有权直接停用。
<!--[if !supportLists]-->· <!--[endif]-->技术层面:新账号、新项目没有历史用量与信誉画像,异常登录地区、付款失败、短时间高频创建资源,都容易触发自动风控模型。
<!--[if !supportLists]-->· <!--[endif]-->成本层面:买账号的钱 + 停机造成的业务损失 + 数据无法取回的风险,远高于合规开通的真实成本——正规开户本身是免费的,只有用云资源才花钱。
<!--[if !supportLists]-->· <!--[endif]-->服务层面:非本人账号无法通过官方支持流程验证身份,出了问题连提工单的资格都没有,更不要提退款和 SLA。
1.2 免费试用不是"薅羊毛"的入口
符合条件的全新客户注册后可以获得 Google Cloud 提供的免费试用权益(目前官方页面显示为新用户赠送 $300 免费额度并可在 20+ 产品上免费试用,具体以官网实时说明为准)。试用额度是用来验证产品能力的,不是用来批量开号刷资源的。同一主体反复注册新号领取试用、用虚拟卡批量开户,是典型的风控打击对象,一旦命中,往往连带已购资源一并停用。
二、合规开户四步走
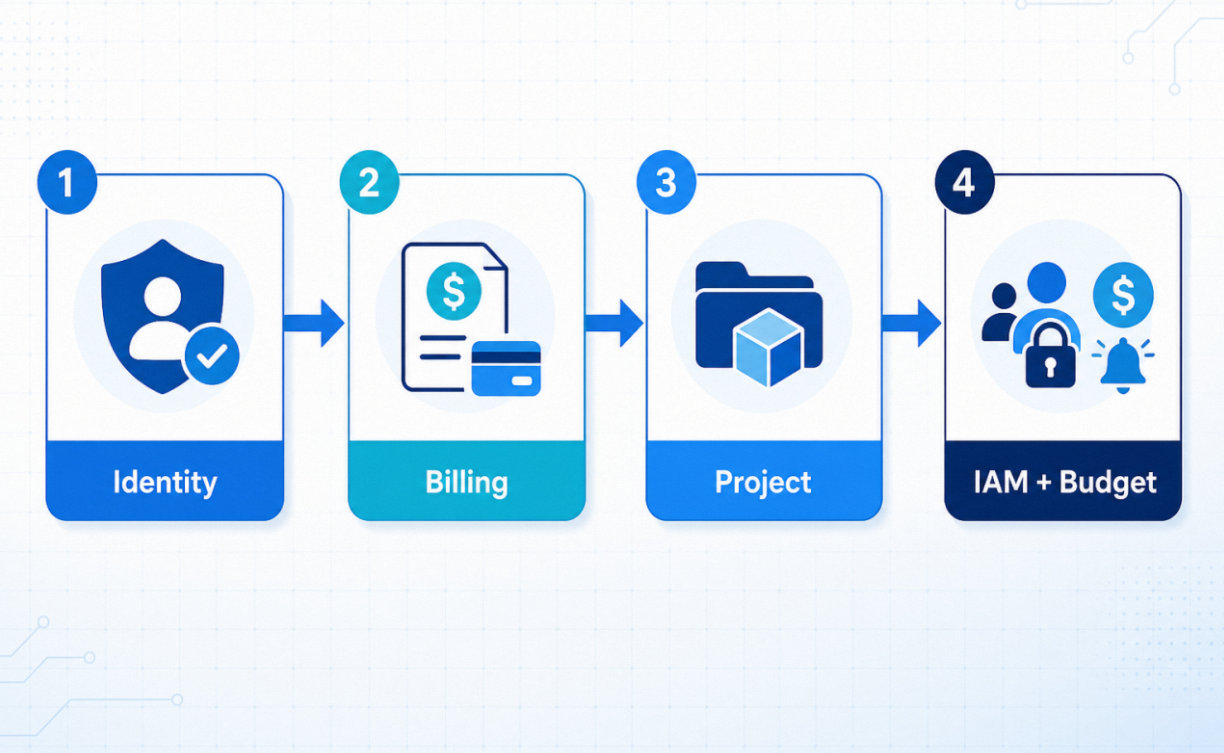
图2:谷歌云合规开户的四步流程
2.1 第一步:准备登录身份
个人开发者直接用 Gmail 或其他 Google 账号即可,注册时如实填写信息;企业则建议由管理员先开通 Google Workspace 或 Cloud Identity,用企业域名邮箱创建员工账号,这样未来才能把账号纳入组织(Organization)统一管理。无论哪种方式,请立刻做两件事:一是开启两步验证,二是避免使用共享账号或一次性邮箱——它们是账号被盗和触发风控的头号诱因。
2.2 第二步:完成 Google Cloud 开户与身份资料
打开 cloud.google.com,使用 Google 账号登录后进入控制台(Console),按引导选择国家/地区、阅读并接受服务条款,即可完成账户层面的开通。这里要特别强调:国家/地区必须如实选择,因为它直接决定结算币种、发票规则与部分服务可用性。官方没有任何"绿色通道",客服也不会协助任何人虚报主体信息。如果你看到有人承诺"帮你搞定资料",请直接视为危险信号。
2.3 第三步:创建结算账号并绑定付款方式
结算是开户的临门一脚,也最容易被误解。控制台进入"结算(Billing)→ 新建结算账号",填写国家/地区、姓名或公司名、地址,然后绑定付款方式。自助开通(Self-serve)模式通常要求绑定支持国际支付的信用卡或借记卡;企业客户如需按月出票、对公转账或电汇(Invoice),要走官方企业流程并通过资质审核,周期与可用性以官方答复为准。
三个实操提醒:第一,付款人、账号主体、实名信息要保持一致,这是后续风控审核与发票抵扣时最常见的雷区;第二,绑定前确认卡支持跨境支付且额度足够,避免扣款失败导致服务中断;第三,凡是声称"不用绑卡""不验证身份就能开"的渠道,直接拉黑,不存在这种合规路径。
2.4 第四步:创建项目并开启结算
登录控制台后,在顶部项目下拉菜单点击"新建项目"。命名建议采用"公司-环境-用途"的规范,例如 acme-prod-core、acme-staging-web;注意项目 ID 全局唯一且在创建后不可更改(显示名可以改)。项目建好后,将新创建的结算账号关联到该项目,再按需启用 API——用到 Compute Engine 就启用 Compute Engine API,用到对象存储再启用 Cloud Storage API,不要图省事全部打开,API 越少攻击面越小。至此,一个"能正常计费、能创建资源"的合规账户就绪。
三、结算与预算:把账单装进笼子里
开户只是起点,账单治理是每个账号主人的必修课:
<!--[if !supportLists]-->· <!--[endif]-->看懂账单结构:结算账号按月出账,Cloud Billing 的报表(Reports)页面可以按项目、区域、服务、标签查看费用构成,先学会"看账"再谈"省钱"。
<!--[if !supportLists]-->· <!--[endif]-->设置预算与告警:在"预算和告警(Budgets & Alerts)"中为项目或结算账号设置月度预算,并配置 50%、85%、100% 等多级邮件告警。这是防止"账单爆炸"的第一道刹车。
<!--[if !supportLists]-->· <!--[endif]-->启用费用导出:通过 Billing Export 把费用明细导出到 BigQuery,可以按标签、部门做月度成本报表与分摊,适合多团队共用一个结算账号的场景。
<!--[if !supportLists]-->· <!--[endif]-->理性使用折扣:长期稳定运行的实例可以考虑承诺使用折扣(Committed Use Discounts, CUD);但建议先小规模验证再承诺,避免"为省钱而买多"。
说句大实话:云账单最可怕的不是贵,而是"你不知道它正在变贵"。一个没人看的项目、一条没人管的 API 调用,月底都可能变成账单上的惊喜。预算告警不是财务部门的专属工具,而是每个开发者都该在开户当天就配好的习惯。
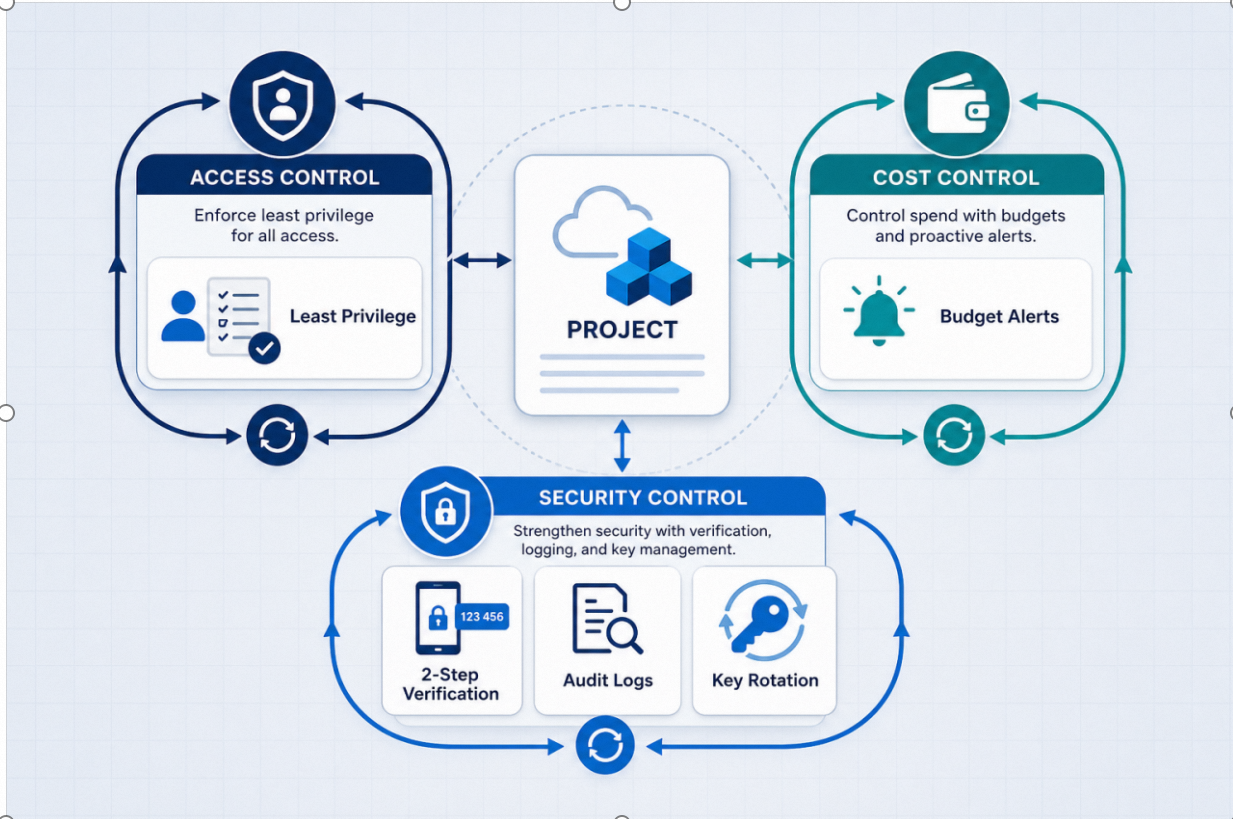
图3:账户权限、费用与安全的持续治理闭环
四、IAM 权限治理:最小权限是账号的"安全带"
4.1 用对角色,而不是只发"管理员"
Google Cloud IAM 的角色分三类:
角色类型 | 代表 | 使用建议 |
基础角色(Basic Roles) | Owner / Editor / Viewer | Viewer 可给审计人员;Owner 全项目最多 1–2 人 |
预定义角色(Predefined Roles) | roles/compute.admin、roles/storage.admin 等 | 按服务授权,日常运维首选 |
自定义角色(Custom Roles) | 按权限点自由组合 | 权限边界严格的高敏场景使用 |
实操口诀:Owner 最少化、Editor 尽量别用、服务账号一律用细粒度角色。给同事授权时,先问"他到底要管哪几个服务",再选对应的预定义角色,而不是顺手给一个 Editor。权限给得越宽,事故半径越大——这条规则对老板和实习生一视同仁。
4.2 服务账号与密钥治理
跑在 Compute Engine 虚拟机里的程序需要"机器身份",这个身份就是服务账号(Service Account)。治理要点:第一,不同应用用不同服务账号,便于审计与回收;第二,优先使用元数据服务器提供的临时凭据或 Workload Identity Federation,避免下载长期有效的 JSON 私钥;第三,确实需要下载私钥时,必须加密存放、定期轮换、按最小权限授权,因为私钥一旦泄露就等同于账号泄露。建议每隔一个季度在 IAM 页面做一次权限审阅,把离职员工和不用的服务账号清理掉。
五、项目隔离与组织架构:把鸡蛋分开放
单项目打天下的账户,迟早要在一次误操作里付出学费。推荐的资源组织方式是:Organization 之下按环境建文件夹或项目,例如生产(prod)、预发(staging)、开发测试(dev)各用独立项目,必要时生产环境使用独立结算账号和独立 VPC。
项目 | 用途 | 结算方式 | 网络建议 |
acme-prod | 线上业务 | 正式结算账号 | 独立生产 VPC,出站白名单 |
acme-staging | 预发验证 | 同一结算账号 | 预发 VPC,镜像生产配置 |
acme-dev | 开发测试 | 预算上限极低 | 最小网络,可随时回收 |
这样设计的好处是三层隔离:权限隔离(dev 的 Owner 摸不到 prod)、故障隔离(测试环境的误删不影响生产)、成本隔离(费用按项目一目了然)。对数据敏感的企业,还可以用 VPC Service Controls 收紧数据边界,防止内部人员把数据复制到未经批准的项目。另外强烈建议:项目命名别用 my-project-1 这种名字——三个月后你不仅忘了它是干什么的,账单上也分不清哪笔钱是哪来的。
六、风控与异常处理:账号被停用怎么办
谷歌云的风控不是玄学,触发点大多有迹可循:付款失败且长期未更新;登录 IP 与常用地区出现异常跳变("代开账号"异地登录尤其明显);同一主体反复注册领取试用;短时间内创建超配额资源或产生异常用量;以及欠费导致项目被停用。遇到停用,自救顺序如下:
<!--[if !supportLists]-->1. <!--[endif]-->检查注册邮箱与 Cloud Billing 通知邮件,确认停用原因(欠费、风控还是违规);
<!--[if !supportLists]-->2. <!--[endif]-->登录控制台补齐或更正付款资料,完成身份核验;
<!--[if !supportLists]-->3. <!--[endif]-->通过官方申诉表单或工单说明情况、附上主体资料,等待审核。
预防永远比申诉便宜:真实资料开户、稳定网络环境、全员两步验证、预算告警常开、避免批量注册与多账号操作。特别提醒:不要找任何"付费解封"渠道,个人无法绕过官方风控,所谓解封服务基本是二次收割。
如果需要更深入咨询了解可以联系全球代理上TG:jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。
本文由不代表本站立场,转载联系作者并注明出处。